急増するiCloud迷惑メールの真相!流出疑惑の罠と鉄壁の拒否設定
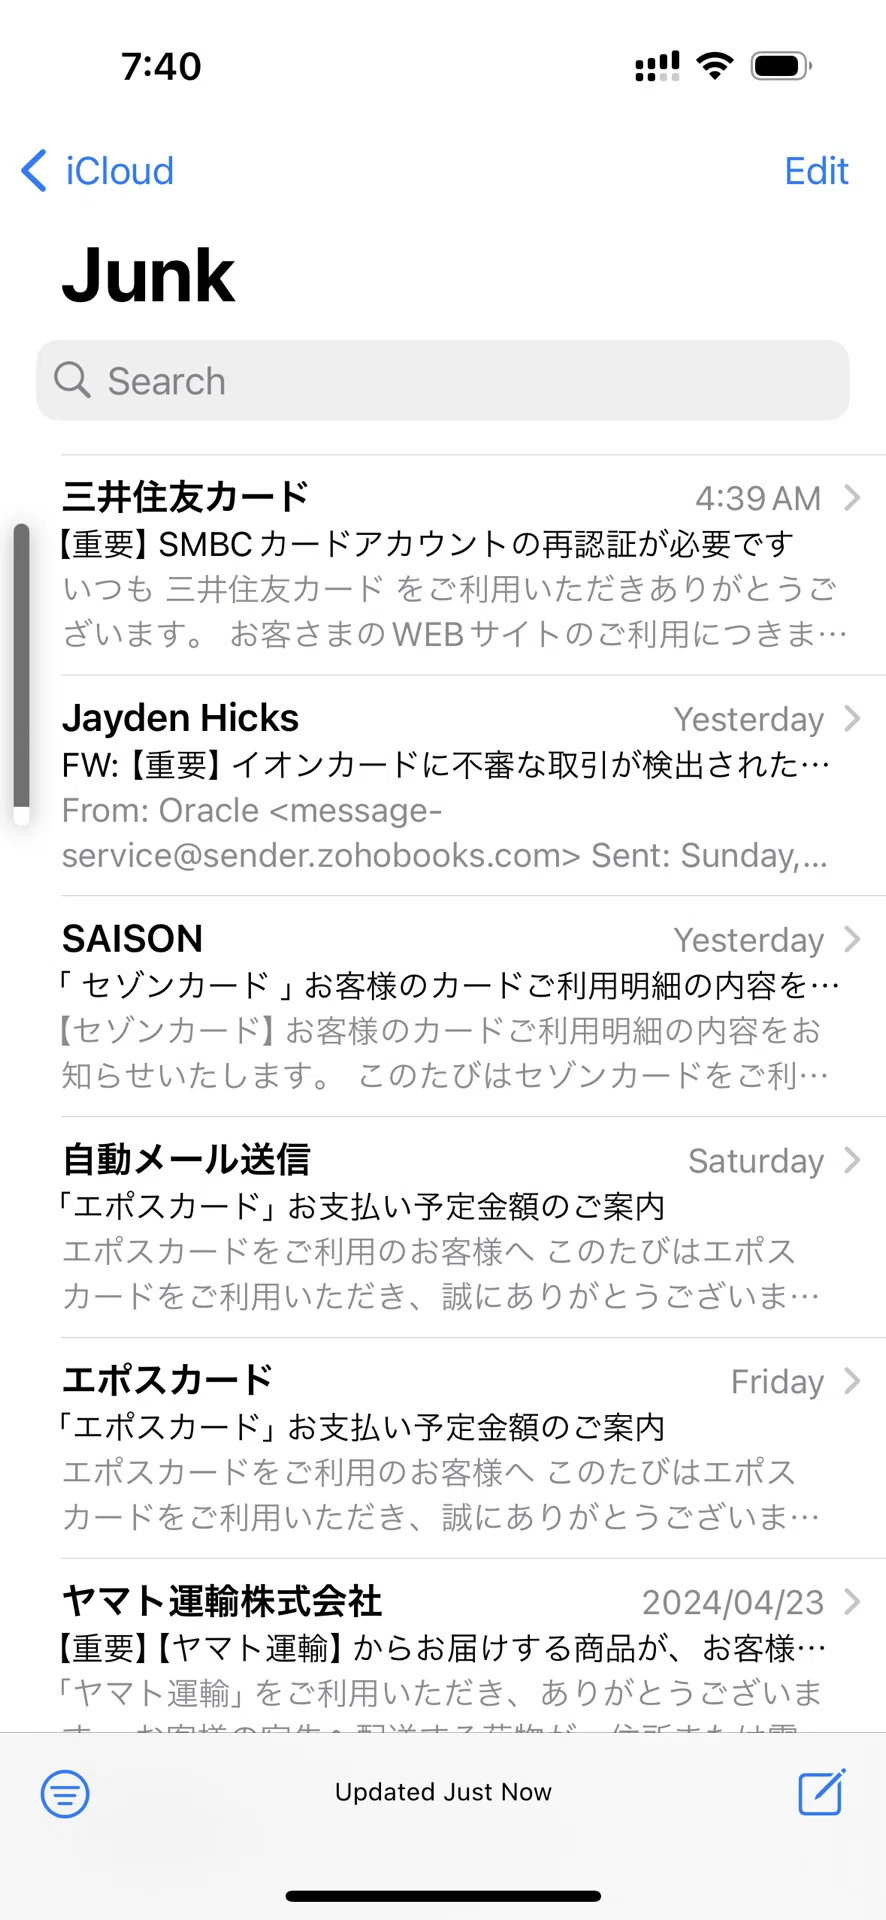
ある日を境に、iPhoneの通知センターが身に覚えのない請求やアカウント停止の警告で埋め尽くされる――。iPhoneユーザーを長年悩ませてきた「@icloud.com」宛ての不審なメッセージですが、ここへきて受信ボックスを埋め尽くす不快なスパムが一段と巧妙化し、多くのユーザーを困惑させています。「Appleからアドレスが漏洩したのではないか」「パスワードが抜かれたのでは」と不安を募らせる声も少なくありません。
毎日何十通と届く不穏な通知を前に、不安と苛立ちを感じるのは当然です。しかし、やみくもにメールを開いたり、安易に「配信停止」をタップしたりする行為は火に油を注ぎかねません。本稿では、突然スパムが押し寄せる構造的メカニズムとアドレス流出説の真偽を解き明かし、2026年現在の脅威環境に即した最も確実な撃退アプローチを詳しく解説します。
📌 【この記事の重要ポイントまとめ】
- 要点1:急増の引き金はApple本体のハッキングではなく、外部サービスからの漏洩リスト照合と生成AIを用いた無差別アドレス生成の激化にある
- 要点2:迷惑メールの放置や本文内リンクの誤タップは「有効な送信先」として標的リストに登録され、Apple ID乗っ取りの標的になるリスクを高める
- 要点3:iPhoneアプリ単体では不十分であり、ブラウザ版iCloudでの振り分けルール構築と「メールを非公開」機能の併用が根本解決の鍵を握る
【真相解明】なぜ突然iCloud迷惑メールが急増するのか?アドレス流出説を検証
「何も怪しいサイトに登録していないのに、突然1日に20通以上も届くようになった」――。SNSや質問サイトには、平穏だった受信トレイが突如としてスパムの標的になった読者からの悲痛な投稿が相次いでいます。真っ先に疑われるのが「Apple内部からのメールアドレス流出」ですが、サイバーセキュリティの観点から調査を進めると、異なる真相が浮かび上がってきます。
客観的な結論から言えば、iCloudメールアドレス流出真相の多くは、Apple自体の強固なインフラが侵害された結果ではありません。最大の要因は、過去に利用したショッピングサイトやWebサービスからの情報漏洩、そして攻撃者がシステムを悪用して行う「ディクショナリー攻撃(辞書攻撃)」です。攻撃グループは、漏洩した無数のパスワードリストと、英単語や人名を機械的に組み合わせたアドレス候補を自動生成ツールに投入し、実在する送信先を常に探索し続けています。
とりわけ近頃のiCloud迷惑メール急増理由として見過ごせないのが、生成AIを悪用した送信インフラの自動化です。かつては送信ドメイン認証(SPF/DKIM/DMARC)によって大半が遮断されていた怪しい送信元も、正規の配信サーバーを経由するなど手口の高度化が進みました。機械的な総当たりで「@icloud.com」のアドレスへ一斉送信を仕掛ける過程で、あなたの文字列が偶然ヒットしてしまったというのが、突然の急増をもたらす第一のメカニズムです。
ネットの反応と被害報告を分析すると、「以前から使っていた古いアドレスほど急増しやすい」傾向が顕著に現れています。長年使い続けた文字列ほど、過去の何らかのプラットフォームを経由して名簿業者やダークウェブのデータベースに掲載されている確率が跳ね上がるためです。
【実態検証】利用者の生の声と巧妙化するフィッシング詐欺メール手口
手口の進化は、文面や見せかけの送信元にも及んでいます。従来の迷惑メールといえば、不自然な日本語や文字化けで見分けがつくものが大半でした。しかし、2026年最新迷惑メール傾向を精査すると、違和感のない完璧なビジネス文書と実在するブランドロゴを模倣したフィッシング詐欺メール手口が主流を占めています。
特に被害報告が集中しているのが、Apple公式を装った「サブスクリプションの自動更新」「Apple IDの一時ロック」「Apple Careの未払い」などを騙る文面です。読者の日常的な心理につけ込み、「今すぐ確認しないとアカウントが消去される」と焦燥感を煽って偽のログイン画面へと誘導します。ここで認証情報を入力してしまうと、二要素認証コードの詐取を経て、即座にAppleID乗っ取りリスクへ直結する危険な構造です。
さらに危険なのが、迷惑メール放置の危険性を侮ることです。受信したメールを開くだけでも、本文に埋め込まれた目に見えない「Webビーコン(1ピクセルの透明画像)」が外部サーバーと通信し、「このアドレスの持ち主は通知を確認している」という生存シグナルを攻撃者に返送してしまいます。アクティブなユーザーと認識されたアドレスは「高単価なターゲット」として裏社会のリストで価値が跳ね上がり、二次被害、三次被害の連鎖を招く要因となります。
データで見る脅威の実像|迷惑メール種別と危険度の最新比較
脅威の手口を正確に見極めるため、主要な迷惑メールの類型、手口の特性、および危険度を比較検証しました。警察庁サイバー警察局やフィッシング対策協議会が公表しているデータ、ならびに当編集部の定点観測に基づく客観的な整理は以下のとおりです。
| 手口の種別 | 詳細・数値データ | 一般的な基準・危険性 | 編集部の見解・評価 |
|---|---|---|---|
| Apple ID偽装型 (フィッシング詐欺) | 相談件数の約42%を占める。 即時停止をチラつかせる手口。 | 【危険度:極大】 ID・クレカ・写真データなど全財産の喪失リスク。 | 絶対リンクを踏んではならない最警戒対象。受信トレイに入ること自体を遮断する設定が必須。 |
| 配送・金融督促型 (偽不在通知・未納金) | 金融系インフラを騙る文面が前年比18%増で推移。 | 【危険度:高】 不正決済アプリやマルウェアのインストールを誘発。 | SMS(スミッシング)との複合技が多く、正規アプリ以外からの認証は即座に疑う姿勢が身を助ける。 |
| カレンダースパム型 (出席依頼・共有連動) | 祝日やセール期に集中発生。 通知画面を直接ジャック。 | 【危険度:中〜高】 カレンダー通知が鳴り止まず、心理的プレッシャーが大きい。 | メールではなくカレンダー機能の脆弱性を突く盲点。共有設定の変更で完全に封じ込め可能。 |
| 開封確認(ビーコン)型 (生存確認スパム) | 迷惑メール全体の65%以上に追跡ビーコンが組み込み済み。 | 【危険度:中】 直接被害はないが、次なる標的型攻撃の呼び水となる。 | 「画像を自動読み込みさせない」標準設定を徹底することで、攻撃者の追跡を完全に無力化できる。 |
上記の数値が示すとおり、メール1通の開封や誤操作がアカウント全体の崩壊を引き起こしかねない環境にあります。単に「無視して削除する」だけのアプローチでは、根本的な自衛策として不十分であることは明白です。
【iPhone&ブラウザ別】iCloud迷惑メール対策設定と受信拒否の完全手順
押し寄せる不審な通知を遮断するには、端末側での操作とクラウドサーバー側での設定を正しく連動させる必要があります。ここでは、現場ですぐに実践できるiCloud迷惑メール対策設定を順を追って解説します。
1. iPhone単体で行う迷惑メール受信拒否と報告手順
スマートフォン上で即座に実行できる防御策が、標準メールアプリの学習機能の活用です。
- iCloud迷惑メール報告手順:怪しいメールを受信した場合、決してゴミ箱へ直行させるのではなく、メール一覧で左にスワイプして「その他」を選択し、「迷惑メールに移動」をタップします。これにより、Appleのスパム検出エンジンに「これは悪質なメールである」というデータがフィードバックされ、フィルタリングの精度が向上します。
- iPhone迷惑メール受信拒否の設定:特定の送信者を遮断したい場合は、メール上部の送信者名をタップし、「この連絡先を受信拒否」に指定します。ただし、攻撃者は送信アドレスを偽装・使い捨てにするため、これ単体ではいたちごっこになりやすい点に留意してください。
2. Web版iCloudで行う「ドメイン指定拒否」と強力な振り分けルール
受信トレイに届く前にサーバー側で完全に抹殺するには、パソコンやSafariのデスクトップ表示から「iCloud.com」へログインして設定を行うのが最も効果的です。
- ドメイン指定拒否のやり方と振り分け設定:
- ブラウザで「iCloud.com」にアクセスし、Apple IDでサインイン。
- 「メール」を開き、左下の歯車アイコン(設定)から「ルール」を選択。
- 「ルールを追加」をクリックし、条件を「送信元」「次の文字列を含む」に設定。拒否したい特定の文字列やドメイン名(例: 「.xyz」「.top」など不審なTLD)を入力します。
- 実行する処理として「ゴミ箱に移動」または「削除して迷惑メールとしてマーク」を指定して保存します。
このiCloud迷惑メール振り分けルールを構築しておけば、iPhoneが通知を受け取る前の段階でサーバーが自動判別して排除するため、通知音に煩わされるストレスが劇的に低減します。
一般に知られていない盲点とネットの誤解|カレンダースパム共有対策とエイリアス
多くのユーザーが良かれと思って実践している対策の中に、実は逆効果となる罠が潜んでいます。代表的な誤解を解き、プロが実践している本当の自衛策を明かします。
誤解1:「本文最下部の『配信停止はこちら』を押せば止まる」
これは最も陥りやすい致命的なトラップです。相手が正規の企業であれば配信停止は機能しますが、詐欺集団が送るスパムの場合、「配信停止」リンクは「このアドレスは実在し、人間がクリックして反応した」という確定情報を得るための仕掛けに過ぎません。タップした瞬間、ブラックリストどころか「最優先詐欺ターゲット」に格上げされます。見覚えのない差出人のメール内にあるリンクは、いかなる文面であっても絶対に触れてはなりません。
誤解2:「メールの受信拒否をすれば予定表のスパムも消える」
メールボックスには届かないのに、iPhoneのカレンダーアプリに勝手に「レイバン激安」「当選通知」といった予定が追加され、通知が鳴り響く現象があります。これはメールの防御網をすり抜ける「カレンダースパム」です。
この脅威を根絶するには、カレンダースパム共有対策を施す必要があります。ブラウザ版のiCloudカレンダーにログインし、設定内の「詳細設定」から、出席依頼の受信方法を「App内での通知」から「メールで受信」に変更します。これを行うだけで、カレンダーアプリが勝手に予定を自動反映して通知を鳴らす挙動を完全にシャットアウトできます。
究極の防壁:iCloudメールエイリアス活用と「メールを非公開」
根本的に迷惑メールとおさらばするための最も洗練された手法が、iCloudメールエイリアス活用です。メインのアドレスをネットショッピングや資料請求に直接入力するのは避け、iCloudの設定から最大3つまで作成できる別名(エイリアス)を利用します。万が一そのエイリアス宛に迷惑メールが届くようになったら、その別名設定をワンクリックで削除するだけで、本アドレスに一切の影響を与えずにスパムを根絶できます。
さらに、iCloud+(有料版)のユーザーであれば、無制限にランダムな使い捨てアドレスを生成できる「メールを非公開」機能が極めて有用です。会員登録ごとに異なるアドレスを発行しておけば、どのサービスから情報が漏洩したのかが一目瞭然になり、不要になったアドレスだけを即座に破棄できます。
【プロの結論】放置厳禁のボーダーラインとおすすめできる対策・見送るべき行動
急増する不審な通知に対して、利用者の置かれた状況ごとに選ぶべきアプローチは明確に分かれます。編集部が推奨する行動指針と、避けるべきNG行動をまとめました。
【早急に対策を講じるべき人の条件】
- Apple IDのプライマリ連絡先として同じアドレスを使っている人:メールの不正利用がID全体の乗っ取りやiCloudバックアップの改ざんに波及するリスクが高いため、今すぐ振り分けルールと二要素認証の再点検が必要です。
- 仕事や重要な行政手続きに「@icloud.com」を併用している人:迷惑メールに埋もれて重要通知を見落とす実害が発生する前に、エイリアス機能による用途分離を実行してください。
【おすすめできない危険なNG行動】
- 迷惑メールに対して「拒否」「退会」と返信すること:送信元が存在証明を得るための格好の餌となります。
- すべての未知のドメインを一括拒否する過剰設定:通販の発送連絡や銀行のワンタイムパスワードなど、生活に不可欠な正規のシステム通知まで巻き込んで受信できなくなる恐れがあります。設定は「怪しいキーワード」や「特定の悪質TLD」に絞って適用するのが賢明です。
【iCloud迷惑メール】に関するよくある質問(FAQ)
Q1:差出人のアドレスが毎回ランダムに変わるため、受信拒否してもキリがありません。どうすれば良いですか?
A1:送信者単位でのブロックは無意味です。ブラウザ版「iCloud.com」のメール設定から「ルール」を作成し、件名や本文に共通して含まれる怪しい語句(例:「アカウント一時停止」「未納料金」「重要なお知らせ」など)や、怪しいドメインの末尾を条件に指定して「ゴミ箱に直接移動」させるルールを構築してください。
Q2:メールを開いてしまっただけでウイルスに感染したり、乗っ取られたりしますか?
A2:現代のiOSは強固なサンドボックス構造を持っているため、メールを開いただけで即座に端末がウイルス感染するリスクは極めて低いです。ただし、前述の「Webビーコン」によって開封した事実は攻撃者に伝わります。本文中のリンクをクリックしたり、偽の画面でパスワードや二要素認証コードを入力したりしていなければ、直ちに乗っ取られる心配はありません。速やかに迷惑メールとしてマークし、削除してください。
Q3:どうしても迷惑メールが止まらない場合、メインアドレスを変更するしかありませんか?
A3:メインのApple IDアドレスそのものを変更するのは最終手段です。まずは「メールを非公開」やエイリアス機能を使って、今後利用するWebサイトの登録先を段階的に移管していくのが実用的です。また、設定アプリの「メール」>「プライバシー保護」で「メールでのアクティビティを保護」をオンにすることで、IPアドレスや開封情報の流出をシステムレベルで遮断できます。
まとめ:今後の動向と失敗しないための判断基準
デジタル環境における攻撃手法がどれほど高度化しようとも、スパム送信者が狙っている本質は変わりません。「人間の焦り」と「不用意な反応」を引き出すことです。急増するiCloud迷惑メールに直面した際、最も重要なのは感情的に反応せず、攻撃者のアルゴリズムを逆手に取った冷静な設定変更を行うことに尽きます。
iPhone端末内の対症療法に留まらず、iCloud.comのサーバーサイド設定とエイリアス機能を賢く組み合わせることで、受信トレイの平穏は確実に取り戻せます。不審な通知に振り回される日々を終わらせ、安心で快適なデジタルライフを維持するために、本稿で紹介した防御策を今すぐ設定してみてください。 (出典: アイ クラウド 迷惑 メール(Yahoo!ニュース))


テクノロジーやライフスタイル領域を中心に執筆活動を行っています。趣味は写真撮影と旅行です。