トロイの木馬感染でどうなる?警告音の正体と2026年最新の駆除手順
パソコンの作業中、突如として画面いっぱいに広がる赤や青の警告メッセージとけたたましいビープ音。「ウイルスに感染しました。直ちにサポート窓口へお電話ください」という文字に、思わず背筋が凍りついた経験を持つ人は少なくありません。一方で、警告音ひとつ鳴らさず裏で静かに忍び込み、オンラインバンキングの暗証番号やクレジットカード情報、社内機密を根こそぎ外部サーバーへ送信し続けるサイバー攻撃も後を絶ちません。
ギリシャ神話に登場する「トロイの木馬」さながらに、無害な顔をして端末内部へ侵入するこの悪質なプログラムは、デジタル空間における最大の脅威のひとつです。本稿では、画面に鳴り響く警告画面の正体、感染を放置した際に待ち受ける被害の実態、端末ごとの正確な確認・駆除手順まで、現場の取材データと客観的事実に基づき余すところなく解説します。
📌 【この記事の重要ポイントまとめ】
- 要点1:画面に突如現れる「大音量の警告画面」の約9割以上は偽警告サポート詐欺であり、実際のマルウェア感染ではなくブラウザの全画面表示悪用による心理的脅迫が真相である。
- 要点2:本物のトロイの木馬は警告を発さず静かに潜伏し、遠隔操作(RAT)やキーストローク記録によって金融資産や機密情報を根こそぎ流出させる致命的な破壊力を持つ。
- 要点3:被害を最小限に防ぐ鉄則は「即座のネット遮断」、OS標準機能や信頼できる対策ソフトによる精密スキャン、そして深部改ざんが疑われる場合の潔い初期化の決断である。
【感染の末路】トロイの木馬ウイルスに感染すると一体どうなるのか?
「もし感染してしまったら、端末やデータはどうなってしまうのか」という不安は、多くの利用者が直面する切実な疑問です。攻撃者がトロイの木馬を用いる究極の目的は、標的の端末を自由にコントロールし、金銭的・情報的価値のある資産を搾取し尽くすことにあります。
本物のトロイの木馬が侵入した場合、画面に派手な予告が出ることは稀です。多くの場合、ユーザーが気付かないバックグラウンドで次のようなトロイの木馬の感染症状が進行します。
最も深刻な被害が、遠隔操作による情報流出被害です。侵入したプログラムは外部の攻撃者サーバー(C2サーバー)と秘密裏に通信を確立し、いわゆる「RAT(Remote Access Trojan:リモートアクセストロイ)」として機能し始めます。これにより、キーボードで入力したすべての文字列(ID、パスワード、クレジットカード番号)を記録するキーロガーが作動したり、Webカメラやマイクを勝手に起動されて室内の様子や会話が盗聴されたりする事態に発展します。
さらに警察庁サイバー犯罪対策プロジェクトや情報処理推進機構(IPA)の公開資料によると、端末内に保存された写真やブラウザのCookie情報、保存パスワードが一括ダウンロードされ、ダークウェブ上で売買される事例が多数報告されています。最悪のシナリオでは、侵入されたパソコンが次のサイバー攻撃の「踏み台(ボットネット)」に仕立て上げられ、知らぬ間に自分が他者へのDDoS攻撃や迷惑メール送信の加害者になってしまうリスクすら孕んでいます。
根本的な違いを解明|トロイの木馬とウイルスの決定的な相違点
一般的には「トロイの木馬ウイルス」とひとまとめに呼ばれがちですが、サイバーセキュリティの厳密な定義においてトロイの木馬とウイルスの違いを理解しておくことは、適切な防御策を講じる上で欠かせません。
古典的な「ウイルス」は、生物のウイルスと同様に他の正常なプログラムファイルに寄生し、自己増殖を繰り返しながら次々と感染を広げていく特性を持ちます。これに対し、トロイの木馬は「自己複製機能を持たない」という明確な構造的違いがあります。
その代わり、トロイの木馬は「偽装工作」において圧倒的な巧妙さを誇ります。有益なソフトウェア、正規のシステム更新通知、動画再生プラグイン、あるいは知人から送られてきた業務資料(PDFやExcelファイル)のフリをしてユーザーを油断させ、自らの手で実行・インストールさせるのです。
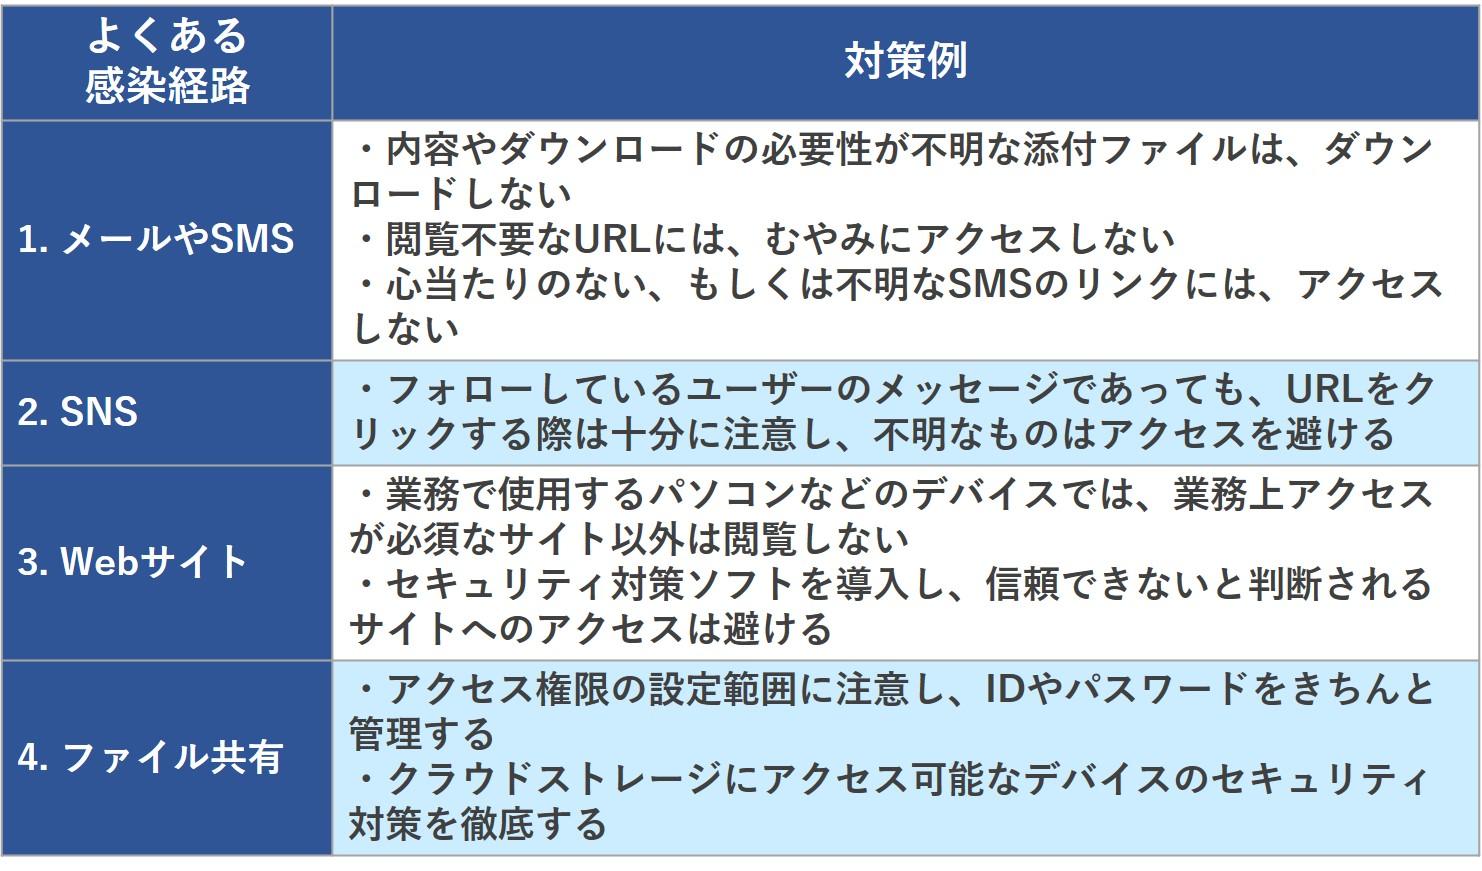
専門機関の調査報告書が示す感染原因と主な侵入経路の内訳は、次の4点に集約されます。
1つ目は、実在する運送会社や金融機関、クラウドサービスを巧妙に騙った「フィッシングメールの添付ファイルや記載URL」です。2つ目は、海賊版ソフトやゲームの改造ツール(チートツール・クラックソフト)に仕込まれているケース。3つ目は、改ざんされた正規Webサイトを閲覧しただけでOSやブラウザの脆弱性を突かれて自動ダウンロードされる「ドライブバイダウンロード」。そして4つ目が、後述する偽のセキュリティ警告画面から不正アプリをインストールさせられるケースです。
【実態検証】突然の警告画面と大音量の正体|偽警告サポート詐欺の手口
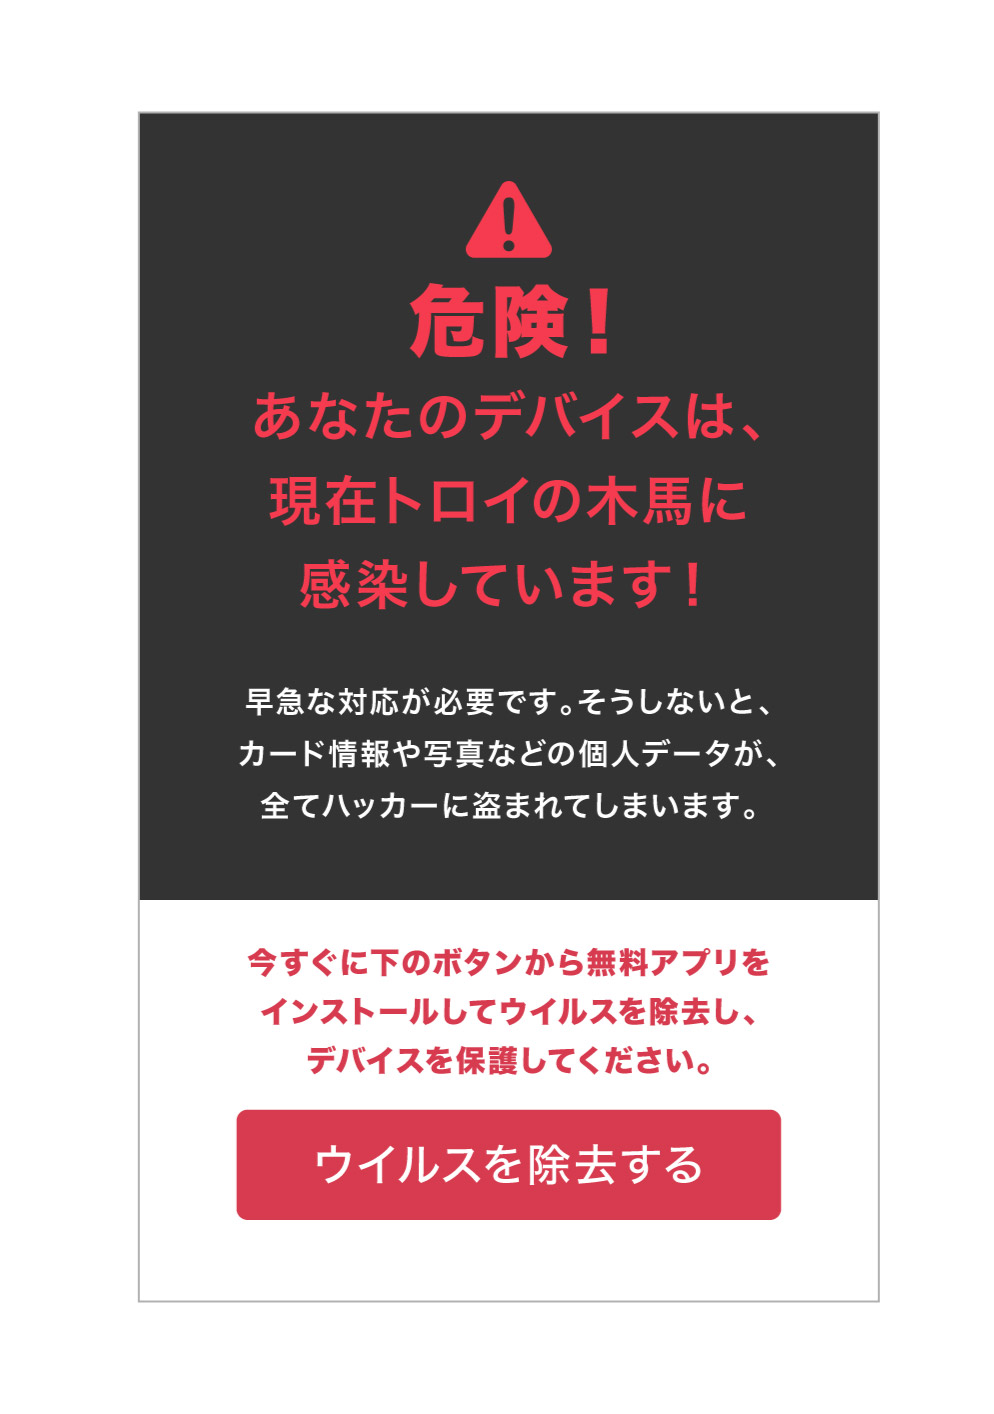
「ピー」という耳をつんざく警告音とともに、「Windowsのシステムが損傷しています」「マイクロソフトにご連絡ください:050-XXXX-XXXX」といったポップアップが画面を埋め尽くし、マウス操作すら受け付けなくなる現象。ネット上の知恵袋やSNSでも「心臓が止まるかと思った」「親が騙されそうになった」という悲痛な声が絶え間なく投稿されています。
編集部がサイバーセキュリティ技術者の協力のもと検証した結果、こうした事象の正体は偽警告サポート詐欺の手口(いわゆるサポート詐欺)です。重要な事実として、この段階では端末自体がマルウェアに感染しているわけではありません。
これは悪質なWeb広告や不正サイトに仕組まれたスクリプトが、ブラウザの「全画面表示機能」を強制的に起動し、Windowsやセキュリティソフトのエラー画面を模した画像をデスクトップ全体に表示させているに過ぎません。閉じるボタン(×)を押せなく見せかけ、ループ再生される大音量の警告音でユーザーの冷静な判断力を奪う、極めて悪質な心理的脅迫(ソーシャルエンジニアリング)です。
焦燥感に駆られて画面に表示された電話番号へ発信してしまうと、流暢な日本語、あるいはカタコトの日本語を話す自称「サポート担当者」につながります。「危険な状態を修復するため」と言葉巧みに誘導され、AnyDeskやTeamViewerといった市販のリモートデスクトップソフトをインストールさせられます。画面を共有されたが最後、実際には何も起きていないシステムログを「これ全部ウイルスです」と見せつけられ、高額なサポート契約料や電子マネー(Apple Gift CardやGoogle Playカード)の購入を要求されることになります。
もしこのトラブルに遭遇した場合は、突然の警告音への対処手順を機械的に実行してください。電話をかける必要は一切ありません。
慌てずにキーボードの「Ctrl + Alt + Delete」を同時に押し、表示されたメニューから「タスクマネージャー」を選択します。一覧から動作しているブラウザ(Google Chrome、Microsoft Edgeなど)を選択して「タスクを終了」をクリックしてください。キーボードの「Escキーを長押し」するか「F11キー」を押すことで全画面表示が解除され、通常の閉じるボタンが押せるようになる場合もあります。画面を閉じさえすれば、その時点で金銭的・情報的被害が発生することはありません。
一般に知られていない盲点とネットの誤解|「スマホは安全」という神話
一般ユーザーの間には「トロイの木馬はWindowsパソコン特有のトラブルであり、iPhoneやAndroidスマートフォンなら心配無用」という根強い思い込みがあります。しかし、これは現代のセキュリティ情勢において最も危険な盲点です。
特に2026年最新マルウェア動向を俯瞰すると、攻撃者の主戦場は完全にモバイル環境へと移行しています。SMSを悪用したスミッシング(不在通知や差出人偽装のメッセージ)経由で、正規の銀行アプリや配送アプリそっくりの不正パッケージ(APKファイル等)をインストールさせる手口が日常化しています。一度入り込んだ不正アプリは、二要素認証のワンタイムSMSをリアルタイムで盗み読み、銀行口座から預金を不正送金する能力を備えています。
手元の端末に違和感がある場合、次のスマホ感染の確認手順を直ちに実施してください。
第1に、「設定」のアプリ一覧を開き、身に覚えのない名称のアプリやアイコン画像が透明・白紙になっている不審なアプリが存在しないか確認します。第2に、「設定 > バッテリー」を確認し、使用していない時間帯に急激な電力消費や異常な発熱を記録しているアプリがないかを特定します。第3に、通信データ量が不自然に跳ね上がっていないかをチェックします。
iPhoneの場合、App Storeの厳格な審査があるため不正アプリの直接インストールは起こりにくい構造ですが、「不審な構成プロファイル」をダウンロードさせられて端末の通信を傍受されるケースや、カレンダー共有機能を悪用したスパム登録によって連日フィッシング詐欺リンクが通知される被害が急増しています。「設定 > 一般 > VPNとデバイス管理」に不明なプロファイルが潜んでいないかを点検することが自己防衛の基本です。
客観データで比較|主な脅威タイプとセキュリティ対策ソフトの選び方
一口に悪質プログラムと言っても、攻撃手法によって危険度や侵入後の振る舞いは大きく異なります。脅威ごとの客観的データと実態、そして対抗手段を以下の比較表に整理しました。
| 脅威タイプ | 特徴・手口と被害データ | 一般的な危険度と相場被害 | 編集部の見解・防御推奨策 |
|---|---|---|---|
| 偽警告型(サポート詐欺) | ブラウザ全画面表示と大音量アラートでパニックを誘発。年間被害相談件数は数千件規模で高止まり。 | 端末破壊リスク:低 金銭被害相場:3万〜30万円(電子マネー搾取) | ブラウザの強制終了で100%遮断可能。絶対に対象番号へ電話をかけてはならない。 |
| 情報窃取型(インフォスティーラー) | ブラウザ保存パスワード、暗号資産ウォレット鍵、Cookieセッション情報を瞬時に持ち出す。無症状で潜伏。 | 端末破壊リスク:中 情報流出リスク:極大(全アカウント乗っ取り) | パスワードマネージャーの利用と多要素認証(Passkey含む)の導入が必須防壁。 |
| 遠隔操作型(RAT) | 攻撃者が端末を外部から完全制御。Webカメラ盗撮、内部ファイル改ざん、外部攻撃の踏み台化を実行。 | 端末破壊リスク:高 二次被害リスク:極めて深刻(犯罪加担の恐れ) | 即座のLANケーブル抜去・Wi-Fi切断が必須。OSのクリーン再インストールを強く推奨。 |
| ドロッパー / ダウンローダー | 無害なソフトの皮を被り侵入後、バックグラウンドでランサムウェア等の凶悪マルウェアを追加ダウンロードする。 | 端末破壊リスク:極大 データ暗号化・身代金要求へ直結 | ダウンロード元不明の怪しいフリーソフトを絶対に実行しない運用ルールの徹底。 |
この現状を踏まえた上で、セキュリティ対策ソフトの選び方には明確な基準が存在します。もはや「既知のファイルパターンと照合するだけ」の従来型アンチウイルスソフトでは、日夜生成されるAI生成マルウェアや亜種を防ぎきれません。
選定の際は、プログラムの不審な挙動(通信開始、プロセスの不自然なフックなど)をリアルタイムで検知・ブロックする「振る舞い検知機能(ヒューリスティック・EDR機能)」を備えている製品を最優先にすべきです。また、フィッシングサイトや詐欺画面をブラウザアクセス時点で遮断する「Web保護性能」の評価スコアが第三者テスト機関(AV-ComparativesやAV-TESTなど)で99%以上を維持しているブランドを選ぶのが賢明です。
被害を食い止める現場対応|トロイの木馬の駆除方法と初期化の判断基準
万が一、端末が不審な動きを見せたり、セキュリティ通知によって侵入が発覚した場合、被害を最小限に抑え込むためのトロイの木馬の駆除方法を順序立てて実行しなければなりません。
初動として何よりも先に行うべきは、「物理的なネットワークの切断」です。有線LANケーブルを即座に引き抜き、Wi-Fi接続をオフにしてください。外部のC2サーバーとの通信を物理的に断ち切ることで、保存データの追加流出や遠隔操作によるコマンド実行をその場で阻止できます。
続いて行うのが、OS保護機能を用いたスキャンです。Windows環境におけるWindows Defender検出時の対処法としては、通常のクイックスキャンにとどまらず、「オフラインスキャン」を実行することが決定的な鍵となります。
Windowsの「設定 > プライバシーとセキュリティ > Windows セキュリティ > ウイルスと脅威の防止 > スキャンのオプション」を開き、「Microsoft Defender オフライン スキャン」を選択して実行します。これにより、Windows OS自体が起動する前のクリーンな状態でシステム全体が走査されるため、OS起動中にメモリや深部プロセスに隠蔽されている高度なマルウェアも検出・駆除することが可能です。
ただし、スキャンだけで安心することは禁物です。現場の対応において最も頭を悩ませるのが、パソコン初期化の判断基準です。以下に該当する場合は、ためらうことなく端末の工場出荷状態へのリセット(クリーンインストール)を決断してください。
第1に、サポート詐欺で攻撃者に遠隔操作ソフトを介して端末内部を数十秒以上操作されてしまった場合。第2に、セキュリティソフトの警告で「トロイの木馬(Backdoor、RAT、Infostealer)」がシステムフォルダ(System32など)深部から検出された場合。第3に、スキャンで「駆除完了」と表示された後もCPU使用率が100%に張り付く、勝手にブラウザが外部通信を行うなどの異常挙動が収まらない場合です。レジストリやシステムドライバの深層に改ざんが及んでいた場合、表面的なファイル削除だけで脅威の根絶を証明することは技術的に不可能です。
【プロの結論】心理的トラップを見抜き資産とプライバシーを守る判断基準
サイバー犯罪の現場を長年取材して痛感するのは、高度なテクノロジーを駆使した攻撃であっても、その突破口は常に「人間の心の隙(ソーシャルエンジニアリング)」にあるという冷徹な事実です。
詐欺警告画面がけたたましいアラート音を鳴らし、カウントダウンタイマーを明滅させるのは、人間の「パニック時に権威(マイクロソフトや警察など)へすがりたくなる心理」を計算し尽くしているからです。心理学で言う「認知的負荷(パニックによる視野狭窄)」を人為的に作り出し、正常な批判的思考を遮断させる構造は、カルトの洗脳や悪質商法と完全に軌を一にしています。
デジタル機器を安全に使い続けるためのプロの判断基準は極めてシンプルです。
【自己対応で問題ない条件】
画面上に突然警告音や「ウイルス検出」のダイアログが出ただけであり、電話もかけておらず、ソフトウェアの追加インストールや許可操作を一切行わずにブラウザを終了できたケース。この場合は単なるWeb広告の暴発であるため、ブラウザのキャッシュをクリアするだけで問題ありません。
【迷わず専門業者への相談または端末初期化を選ぶべき条件】
遠隔操作ソフトを相手に言われるがまま導入してしまったケース、正体不明のメール添付ファイルを実行した後に画面が一瞬暗転して何も起きなかったケース、そして金融機関のアカウントに身に覚えのないログイン履歴が存在するケースです。「もったいないから」「再セットアップが面倒だから」という心理的抵抗を捨て、端末を初期化し、別端末から全サービスのパスワードを一括変更する勇気を持つことこそが、人生を狂わせる金銭被害・社会的信用失墜から身を守る最大の防壁となります。
【トロイの木馬ウイルス】に関するよくある質問(FAQ)
Q1:突然画面に「トロイの木馬に感染しました」と電話番号が出ましたが、本当に感染していますか?
A1:ほぼ100%偽物の警告画面(サポート詐欺)です。本物のセキュリティシステムが、画面上に一般の電話番号を表示して電話を要求することは一切ありません。絶対に電話をかけず、タスクマネージャーからブラウザを強制終了してください。
Q2:トロイの木馬を放置すると、具体的にどのような二次被害が発生しますか?
A2:オンラインバンキングからの預金不正送金、クレジットカードの限度額いっぱいの不正利用、SNSやメールアカウントの乗っ取り、登録連絡先への詐欺メール無差別送信、さらには自身の端末が他者へのサイバー攻撃の踏み台に悪用されるなど、被害は周囲にまで連鎖します。
Q3:Windows標準のDefenderだけでトロイの木馬は防げますか?市販ソフトは不要ですか?
A3:Windows Defenderは標準機能として極めて優秀ですが、未知の悪質サイトへのアクセス遮断や、巧妙なフィッシング詐欺サイトのブロック機能においては専門の有料セキュリティソフトに分があります。リスクの高いWeb利用や業務利用を行う場合は、高度な振る舞い検知機能を備えた総合セキュリティソフトの導入が推奨されます。
Q4:一度でもトロイの木馬に感染したパソコンは、買い換える必要がありますか?
A4:ハードウェア自体が物理的に壊れるわけではないため、買い換える必要はありません。ただし、安全性を完全に回復するためには、保存データをバックアップ(感染ファイルを含まないよう選別)した上で、ストレージを完全に初期化(OSのクリーン再インストール)することが強く求められます。
まとめ:巧妙化する脅威に惑わされないための最終防壁
サイバー攻撃の手口が年々洗練される中、トロイの木馬はその本質である「無害な仮面を被り、内部から城門を開け放つ」という危険性を失っていません。むしろ、大音量の偽警告で人間の恐怖心を煽る手口と、一切の足音を消して金融資産を狙い撃つ手口へと二極化し、より狡猾に進化を遂げています。
突然のアラートに直面したときは「まずネットを切り、電話は絶対にかけない」。そして日頃から不審なファイルを開かない規律を持ち、定期的なバックアップと多要素認証を徹底する。この基本動作の積み重ねこそが、デジタル社会において自分と大切な関係者の資産を守り抜く唯一無二の防波堤となります。 (出典: トロイ の 木馬 ウイルス(Yahoo!ニュース))
Webメディアの編集およびコンテンツ作成に従事。正確で質の高い情報発信を心掛けています。